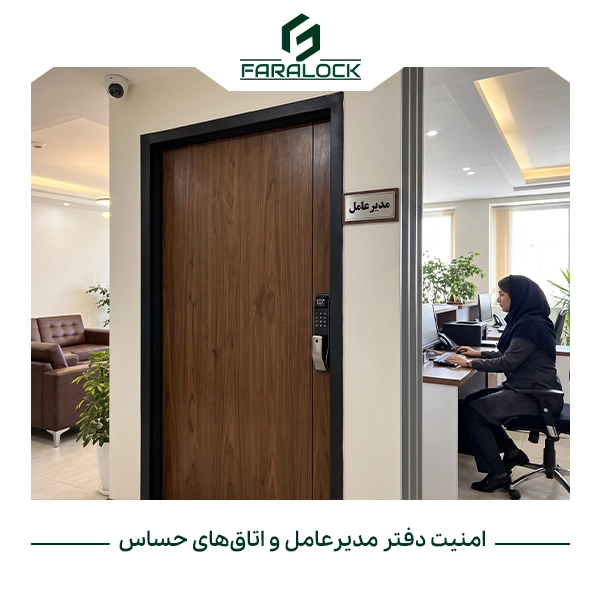
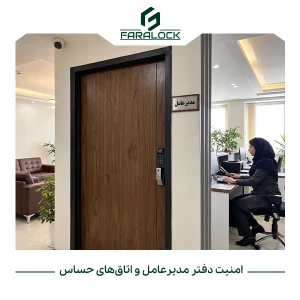
دفتر مدیرعامل، اتاق جلسات محرمانه، بایگانی قراردادها و اتاق سرور از بخشهایی هستند که دسترسی غیرمجاز به آنها میتواند پیامدهای مالی، حقوقی و عملیاتی جدی برای یک سازمان ایجاد کند. قفل کردن درب بهتنهایی برای حفاظت از این فضاها کافی نیست؛ زیرا امنیت واقعی به شناسایی افراد مجاز، محدود کردن تردد، ثبت رویدادها و پیشبینی شرایط اضطراری وابسته است. به همین دلیل، امنیت دفتر مدیرعامل و اتاقهای حساس باید بر اساس ارزش داراییها، نوع اطلاعات موجود و میزان دسترسی کارکنان طراحی شود.
برای رسیدن به این هدف، لازم است تجهیزات فیزیکی، راهکارهای کنترل دسترسی و دستورالعملهای داخلی در کنار یکدیگر قرار بگیرند. انتخاب درست تجهیزات، تعریف سطوح دسترسی و نظارت بر رویدادهای امنیتی به مدیران کمک میکند احتمال نفوذ، سرقت اطلاعات و سوءاستفاده از دسترسیهای سازمانی را کاهش دهند؛ بدون اینکه فعالیت روزمره کارکنان با محدودیتهای غیرضروری مواجه شود.
مهمترین تهدیدهای امنیتی در دفتر مدیرعامل و فضاهای محرمانه
پیش از خرید تجهیزات امنیتی، باید مشخص شود هر بخش از سازمان در برابر چه خطرهایی قرار دارد. برای مثال، ورود فرد غیرمجاز به اتاق جلسات ممکن است اطلاعات یک مذاکره تجاری را افشا کند؛ درحالیکه دسترسی بدون مجوز به اتاق سرور میتواند زیرساخت فناوری اطلاعات را در معرض آسیب قرار دهد. بنابراین، راهکار مناسب برای تمام اتاقها الزاماً یکسان نیست.
مهمترین تهدیدهایی که باید در ارزیابی اولیه شناسایی شوند عبارتاند از:
- ورود افراد غیرمجاز: کارکنان سایر بخشها، مراجعهکنندگان یا پیمانکاران ممکن است بدون مجوز وارد محدودههای محدودشده شوند.
- سوءاستفاده از دسترسی کارکنان: دسترسی فردی که مسئولیت او تغییر کرده یا همکاریاش با سازمان پایان یافته، ممکن است همچنان فعال باقی بماند.
- سرقت اسناد و تجهیزات: قراردادها، اسناد مالی، دستگاههای ذخیرهسازی و تجهیزات گرانقیمت میتوانند هدف سرقت قرار بگیرند.
- افشای اطلاعات محرمانه: مشاهده اسناد روی میز، شنیدن مکالمات جلسات یا دسترسی به نمایشگرها میتواند محرمانگی اطلاعات را به خطر بیندازد.
- نبود سابقه قابل پیگیری: اگر ورود و خروج افراد ثبت نشود، بررسی یک حادثه امنیتی دشوارتر خواهد بود.
پس از شناسایی این موارد، باید برای هر فضا سطح حفاظت متناسب با میزان ریسک آن تعیین شود.
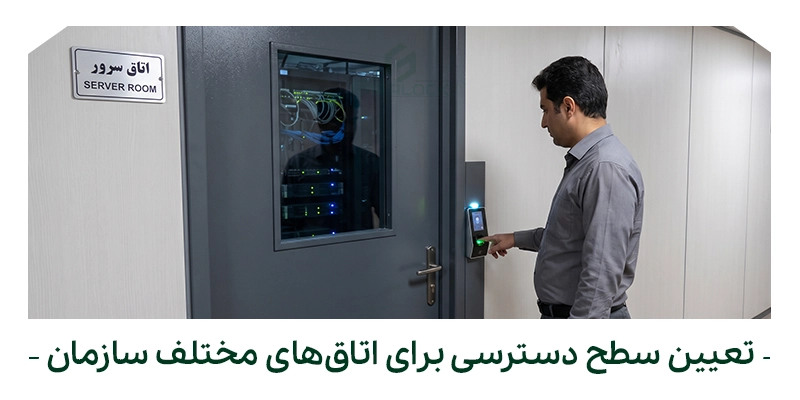
تعیین سطح دسترسی برای اتاقهای مختلف سازمان
یکی از اصول اساسی امنیت اداری، تفکیک دسترسیها بر اساس وظایف افراد است. مدیرعامل، کارشناس مالی، نیروی خدماتی و پیمانکار شبکه لزوماً نباید اجازه ورود به تمام اتاقهای سازمان را داشته باشند. هر فرد باید فقط به بخشهایی دسترسی پیدا کند که برای انجام مسئولیتهایش به آنها نیاز دارد.
دفتر مدیرعامل و اتاق جلسات محرمانه
دفتر مدیرعامل معمولاً محل نگهداری اسناد مدیریتی، مکاتبات مهم و اطلاعات مربوط به تصمیمهای راهبردی است. در این فضا بهتر است ورود کارکنان دیگر به تأیید مسئول مربوطه وابسته باشد و مراجعهکنندگان بدون هماهنگی وارد اتاق نشوند.
در اتاق جلسات محرمانه نیز صرف حضور در ساختمان نباید به معنی داشتن مجوز ورود باشد. دسترسی باید برای افراد شرکتکننده در جلسه و کارکنانی که وظیفه مشخصی دارند تعریف شود. همچنین، بهتر است اسناد چاپشده پس از پایان جلسه جمعآوری شوند و نمایشگرها و تجهیزات ذخیرهسازی در اختیار افراد غیرمجاز قرار نگیرند.
اتاق سرور، بایگانی و انبار تجهیزات
اتاق سرور به دلیل وجود زیرساختهای حیاتی شبکه و اطلاعات دیجیتال، به محدودیتهای دقیقتری نیاز دارد. دسترسی به این اتاق باید به کارکنان فناوری اطلاعات و پیمانکاران تأییدشده محدود شود. ورود پیمانکار نیز بهتر است با ثبت زمان، دلیل مراجعه و نام فرد مسئول همراه باشد.
در بایگانی اسناد مالی و حقوقی، علاوه بر کنترل ورود، باید نحوه تحویل گرفتن، جابهجایی و بازگرداندن پروندهها مشخص باشد. در انبار تجهیزات نیز ثبت تحویل و عودت داراییها میتواند احتمال مفقودی را کاهش دهد.
جدول زیر نمونهای از سطحبندی دسترسی در یک سازمان است:
| فضای مورد حفاظت | افراد مجاز | اقدام امنیتی پیشنهادی |
|---|---|---|
| دفتر مدیرعامل | مدیرعامل و افراد تأییدشده | احراز هویت و محدود کردن ورود |
| اتاق جلسات محرمانه | اعضای جلسه و مسئولان مربوطه | دسترسی محدود و ثبت رویدادها |
| اتاق سرور | مدیر شبکه و کارشناسان مجاز | کنترل دسترسی سختگیرانه و ثبت ورود |
| بایگانی اسناد | کارکنان مسئول اسناد | محدودیت ورود و ثبت تحویل پرونده |
| انبار تجهیزات | مسئول انبار و افراد مجاز | کنترل ورود و تطبیق سوابق موجودی |
| اتاق منابع انسانی | کارشناسان مجاز منابع انسانی | محافظت از پروندههای کارکنان و اطلاعات شخصی |
این جدول باید با ساختار سازمان، حساسیت اطلاعات و مسئولیتهای واقعی کارکنان تطبیق داده شود.
نقش قفل دیجیتال در کنترل دسترسی محیطهای اداری
قفلهای سنتی معمولاً امکان تفکیک دقیق کاربران، حذف سریع دسترسی و بررسی سوابق ورود را بهصورت مستقل فراهم نمیکنند. در مقابل، دستگیره هوشمند میتواند با استفاده از روشهای احراز هویت دیجیتال، مدیریت افراد مجاز را سادهتر کند. قابلیتهای این تجهیزات به مدل انتخابی بستگی دارد؛ بنابراین پیش از خرید باید مشخصات فنی و امکانات مدیریتی محصول بررسی شود.
در یک دفتر کاری، بهتر است قفل یا سیستم کنترل دسترسی بر اساس تعداد کاربران، اهمیت فضای مورد حفاظت، حجم تردد و نیاز به مدیریت از راه دور انتخاب شود. تجهیزی که برای یک اتاق کمتردد مناسب است، الزاماً برای ورودی پرتردد یک سازمان بزرگ انتخاب ایدهآلی نیست.
چه قابلیتهایی برای امنیت اتاقهای حساس اهمیت دارند؟
هنگام انتخاب تجهیزات کنترل دسترسی، وجود ویژگیهای زیر را بررسی کنید:
- احراز هویت اختصاصی: امکان استفاده از اثر انگشت، رمز عبور یا کارت برای شناسایی کاربران مجاز، متناسب با نیاز محیط.
- مدیریت کاربران: قابلیت تعریف، ویرایش و حذف دسترسی افراد بدون نیاز به تعویض مکرر قفل.
- ثبت سوابق تردد: مشاهده رویدادهای ثبتشده، در صورت پشتیبانی دستگاه، برای پیگیری ورودهای مجاز و برخی تلاشهای ناموفق.
- دسترسی زمانبندیشده: محدود کردن ورود افراد موقت به بازه مشخص، در مدلهایی که این قابلیت را دارند.
- قفل شدن خودکار: کمک به کاهش خطر باقی ماندن درب در حالت باز، در صورت پشتیبانی محصول و تنظیم صحیح آن.
- روش ورود اضطراری: پیشبینی راهکار جایگزین برای مواقع اتمام باتری، اختلال فنی یا شرایط ضروری.
- امکان مدیریت از راه دور: بررسی وضعیت و مدیریت دسترسیها از طریق نرمافزار، در مدلهایی که ارتباط موردنیاز را پشتیبانی میکنند.
توجه داشته باشید که وجود یک قابلیت در تمام محصولات این دسته تضمینشده نیست. برای مثال، ثبت گزارش تردد، کنترل اینترنتی و ساخت رمز زماندار باید بر اساس امکانات واقعی مدل انتخابی ارزیابی شوند.
چرا حذف دسترسیهای قدیمی اهمیت دارد؟
یکی از خطاهای رایج در امنیت سازمانی، باقی ماندن مجوزهای افرادی است که دیگر به یک بخش نیاز ندارند. این اتفاق ممکن است پس از تغییر سمت، پایان قرارداد همکاری یا خروج پیمانکار رخ دهد.
بهتر است فرایند مشخصی برای بازبینی دسترسیها تعریف کنید. هر زمان که مسئولیت فرد تغییر میکند، مجوزهای قبلی او باید بررسی شوند. پس از پایان همکاری نیز دسترسیهای غیرضروری باید در اولین فرصت غیرفعال شوند. همین اقدام ساده میتواند احتمال سوءاستفاده از مجوزهای قدیمی را کاهش دهد.
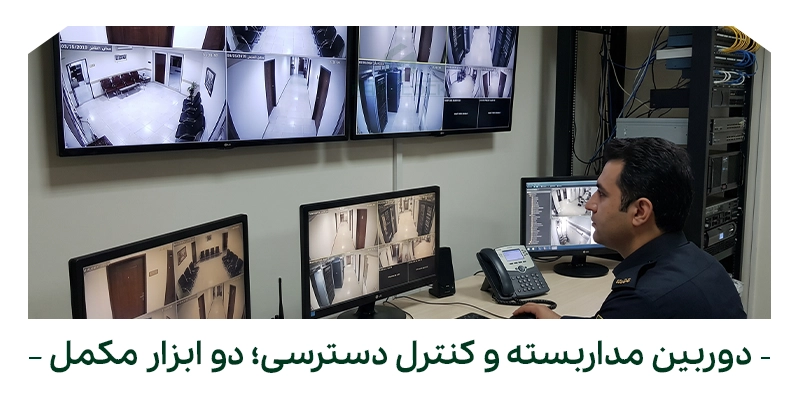
دوربین مداربسته و کنترل دسترسی؛ دو ابزار مکمل
قفل دیجیتال مشخص میکند چه کسی اجازه باز کردن درب را دارد، اما دوربین مداربسته میتواند برای مشاهده برخی رویدادهای محیطی و بررسی حوادث کاربرد داشته باشد. هیچکدام جایگزین کامل دیگری نیستند؛ به همین دلیل استفاده هماهنگ از این دو ابزار در نقاط حساس میتواند پوشش امنیتی بهتری ایجاد کند.
برای مثال، نصب دوربین در مسیر ورودی اتاق سرور میتواند به بررسی زمان مراجعه پیمانکار کمک کند؛ اما تصویر دوربین بهتنهایی اثبات نمیکند که فرد مجوز لازم برای ورود داشته است. ترکیب تصاویر، گزارش دسترسی و سوابق مأموریت کاری، اطلاعات مفیدتری برای بررسی حادثه فراهم میکند.
در طراحی این سیستم باید به چند نکته توجه شود:
- دوربینها مسیرهای ورود و خروج مهم را پوشش دهند و نقاط کور تا حد امکان کاهش یابند.
- ذخیره تصاویر با توجه به ظرفیت تجهیزات، اهمیت فضا و سیاست نگهداری اطلاعات تنظیم شود.
- مشاهده تصاویر به افراد مسئول محدود باشد.
- نصب دوربین در فضاهای خصوصی کارکنان یا نقاطی که تحت سیاستهای حریم خصوصی قرار دارند، بدون بررسی الزامات قانونی و سازمانی انجام نشود.
هدف از نظارت تصویری باید حفاظت از افراد، اطلاعات و داراییهای سازمان باشد؛ نه ایجاد نظارت غیرضروری بر فعالیتهای شخصی کارکنان.
حفاظت از اطلاعات و امنیت دیجیتال تجهیزات
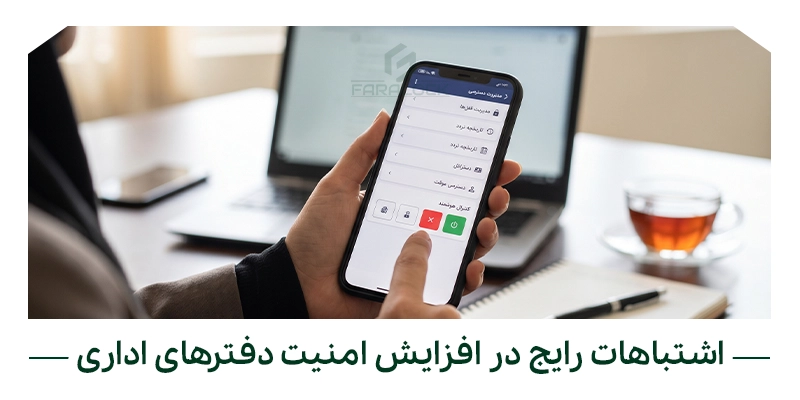
بخشی از سامانههای کنترل دسترسی از اپلیکیشن موبایل یا ارتباط شبکهای استفاده میکنند. اگر حساب مدیریتی این تجهیزات بهدرستی محافظت نشود، امنیت فیزیکی درب نیز ممکن است تحت تأثیر قرار بگیرد. به همین دلیل، امنیت نرمافزاری باید همزمان با حفاظت فیزیکی در نظر گرفته شود.
برای کاهش ریسکهای دیجیتال، اقدامات زیر را در برنامه امنیتی سازمان قرار دهید:
- برای حسابهای مدیریتی از رمز عبور قوی و منحصربهفرد استفاده کنید.
- در صورت پشتیبانی سرویس، احراز هویت چندمرحلهای را فعال کنید.
- دسترسی به اپلیکیشن مدیریت قفل را به افراد مسئول محدود کنید.
- نرمافزار و تجهیزات شبکهای را طبق دستورالعمل سازنده بهروزرسانی کنید.
- هنگام واگذاری تلفن همراه سازمانی، نشستها و دسترسیهای مدیریتی قبلی را بررسی و لغو کنید.
- از اطلاعات ضروری و تنظیمات سامانه، طبق امکانات محصول و سیاست سازمان، نسخه پشتیبان تهیه کنید.
در این بخش نباید به اتصال اینترنتی بهعنوان یک مزیت مطلق نگاه کرد. مدیریت آنلاین میتواند نظارت و تغییر دسترسی را آسانتر کند، اما به تنظیمات امن، حساب کاربری محافظتشده و ارتباط قابلاعتماد نیاز دارد.
مدیریت ورود مهمانان، پیمانکاران و نیروهای موقت
مراجعهکنندگان خارجی یکی از عوامل مهم در طراحی امنیت محیطهای اداری هستند. تحویل یک کلید مشترک یا اعلام رمز ثابت به افراد مختلف ممکن است تشخیص اینکه چه کسی از مجوز ورود استفاده کرده است را دشوار کند. راهکار بهتر، تعریف دسترسی متناسب با زمان مراجعه و محدوده کاری فرد است.
برای مثال، پیمانکاری که برای تعمیر تجهیزات به اتاق سرور مراجعه میکند، نباید بهصورت خودکار به دفتر مدیرعامل یا بایگانی مالی نیز دسترسی داشته باشد. علاوه بر این، مجوز ورود او باید پس از پایان مأموریت بازبینی شود.
در املاک اجارهای و دفاتر اشتراکی نیز پرسش چطور ورود مهمان یا مستاجر را بدون حضور مدیریت کنید؟ با استفاده از دسترسیهای موقت و مدیریتشده پاسخ داده میشود. در این روش، مجوز متناسب با مدت استفاده تعریف میشود و پس از پایان زمان تعیینشده، دسترسی باید لغو یا منقضی شود؛ البته این امکان به قابلیتهای سیستم بستگی دارد.
برای اجرای درست این فرایند، چند اقدام ضروری است:
- هویت مراجعهکننده و هدف حضور او مشخص شود.
- محدوده مجاز تردد پیش از ورود تعیین شود.
- در صورت نیاز، دسترسی فقط برای بازه زمانی مشخص فعال شود.
- مسئول داخلی مربوط به مراجعهکننده مشخص باشد.
- پس از پایان کار، مجوزهای موقت غیرفعال و گزارشهای لازم بررسی شوند.
این روش، هم رفتوآمد افراد را منظم میکند و هم از ایجاد دسترسیهای دائمی و غیرضروری جلوگیری خواهد کرد.
کنترل از راه دور؛ چه محدودیتهایی را باید شناخت؟
در برخی سازمانها، مدیر یا مسئول امنیت میخواهد بدون مراجعه به محل، وضعیت قفل را بررسی کند یا برای فردی مشخص مجوز ورود ایجاد کند. سؤال چطور بدون حضور فیزیکی درب خانه یا محل کار را کنترل کنیم؟ به همین نیاز مربوط است؛ با این تفاوت که در محیط سازمانی، علاوه بر سهولت کار، احراز هویت مسئول و کنترل مجوزهای صادرشده نیز اهمیت دارد.
برای مدیریت از راه دور باید مطمئن شوید محصول انتخابی واقعاً به اینترنت یا زیرساخت ارتباطی موردنیاز متصل میشود. برخی مدلها صرفاً از طریق بلوتوث در فاصله نزدیک مدیریت میشوند و داشتن اپلیکیشن لزوماً به معنی امکان کنترل اینترنتی نیست.
پیش از فعال کردن این قابلیت، موارد زیر را بررسی کنید:
- چه افرادی اجازه صدور مجوز از راه دور دارند؟
- آیا میتوان دسترسی موقت و محدود تعریف کرد؟
- در صورت قطع اینترنت، عملکرد قفل چه تغییری میکند؟
- آیا امکان بررسی وضعیت دستگاه و دریافت هشدار وجود دارد؟
- در صورت گم شدن گوشی مدیریتی، چگونه میتوان دسترسی آن را لغو کرد؟
پاسخ این پرسشها باید بر اساس مشخصات همان دستگاه و ساختار شبکه سازمان تعیین شود. برای فضاهای فوقحساس نیز بهتر است سیاستی مستقل برای تأیید درخواستهای ورود از راه دور وجود داشته باشد.
امنیت لایهای؛ فراتر از نصب یک قفل پیشرفته
هیچ قفل یا دوربینی بهتنهایی نمیتواند تمام مسیرهای نفوذ را مسدود کند. امنیت مؤثر از کنار هم قرار گرفتن تجهیزات مناسب، طراحی درست فضا، آموزش کارکنان و بازبینی مستمر رویهها شکل میگیرد.
برای نمونه، اصولی که در موضوع محافظت از داراییها و خانواده در برابر سرقت منزل اهمیت دارند، مانند کاهش دسترسیهای غیرضروری و توجه به نقاط ضعف ورودی، در محیط کاری نیز قابل استفادهاند؛ با این تفاوت که سازمان باید محرمانگی اطلاعات، مسئولیتهای شغلی و حفاظت از داراییهای تجاری را نیز در نظر بگیرد.
حتی تجربههای مرتبط با امنیت خانه در سفر نشان میدهند که دسترسی افراد مورداعتماد باید مشخص، محدود و قابل مدیریت باشد. در سازمان نیز همین منطق درباره پیمانکاران، نیروهای خدماتی و کارکنان موقت کاربرد دارد.
بااینحال، نباید نیازهای تمام ساختمانها را یکسان فرض کرد. تفاوت خانه معمولی و خانه هوشمند بیشتر به نحوه کنترل تجهیزات و مدیریت امکانات خانگی مربوط میشود؛ درحالیکه کنترل دسترسی سازمانی باید بر اساس نقش کارکنان، حساسیت اطلاعات و ساختار مسئولیتها طراحی شود. همچنین، نیازهای یک اتاق خواب هوشمند با اتاق سرور یا بایگانی اسناد قابل مقایسه مستقیم نیست؛ هر فضا باید تجهیزات متناسب با کاربری خود را داشته باشد.
در مسیر هوشمند سازی خانه، تمرکز معمولاً بر آسایش و مدیریت تجهیزات روزمره است، اما در محیطهای اداری و سازمانی، شاخصهای اصلی شامل کنترل مجوزها، ثبت رویدادها، حفاظت از اطلاعات و حفظ تداوم فعالیت مجموعه هستند.
اشتباهات رایج در افزایش امنیت دفترهای اداری
بعضی تصمیمهای امنیتی با وجود هزینه قابلتوجه، نتیجه مطلوبی ایجاد نمیکنند. دلیل این مسئله معمولاً انتخاب تجهیزات بدون ارزیابی ریسک یا بیتوجهی به مدیریت روزمره آنهاست.
اشتباهات زیر باید در برنامهریزی امنیتی کنترل شوند:
- انتخاب تجهیزات صرفاً براساس قیمت: امکاناتی که برای دفتر کوچک کافی هستند، ممکن است پاسخگوی نیاز یک اتاق حساس نباشند.
- استفاده از یک رمز مشترک برای همه: اشتراک رمز، شناسایی کاربران واقعی و لغو دسترسی یک فرد را دشوار میکند.
- بیتوجهی به ساختار درب: مقاومت درب، چهارچوب، لولا و محل نصب قفل نیز بخشی از امنیت فیزیکی است.
- فعال باقی ماندن دسترسی کارکنان سابق: پایان همکاری باید با بازبینی و حذف مجوزهای غیرضروری همراه باشد.
- نبود برنامه اضطراری: روش ورود مجاز در صورت خرابی تجهیزات، قطع ارتباط یا حریق باید از قبل مشخص شود.
- نادیده گرفتن آموزش کارکنان: حتی تجهیزات پیشرفته نیز در صورت استفاده نادرست یا واگذاری غیرمسئولانه مجوزها، کارایی مورد انتظار را نخواهند داشت.
مدیر امنیت یا مسئول اداری باید بهصورت دورهای عملکرد تجهیزات، فهرست کاربران و میزان رعایت دستورالعملها را بررسی کند تا ضعفهای احتمالی پیش از وقوع حادثه شناسایی شوند.
چکلیست عملی امنیت دفتر مدیرعامل و اتاقهای حساس
پس از انتخاب تجهیزات، نوبت به تدوین یک برنامه اجرایی میرسد. این برنامه باید مسئول هر اقدام، زمان بازبینی و شیوه پیگیری ایرادهای امنیتی را مشخص کند. بهتر است اجرای اقدامات با توجه به میزان ریسک هر فضا اولویتبندی شود.
| اقدام امنیتی | اولویت پیشنهادی | معیار بررسی |
|---|---|---|
| شناسایی اتاقهای حساس و داراییهای مهم | بالا | فهرست فضاها و خطرهای هر کدام تهیه شده باشد |
| تعیین کاربران و سطوح دسترسی | بالا | هر فرد فقط مجوزهای ضروری را داشته باشد |
| نصب قفل یا سامانه کنترل دسترسی مناسب | بالا | تجهیز با نوع درب و سطح امنیت موردنیاز سازگار باشد |
| حذف دسترسیهای غیرضروری | بالا | مجوزهای قدیمی و موقت بازبینی شوند |
| بررسی روش ورود اضطراری | بالا | راهکار عملی و مجاز برای شرایط بحرانی وجود داشته باشد |
| استقرار نظارت تصویری در نقاط ضروری | متناسب با ریسک | پوشش مناسب، دسترسی محدود به تصاویر و رعایت حریم خصوصی |
| بررسی امنیت حسابهای مدیریتی | بالا | رمزها و مجوزهای نرمافزاری محافظت شده باشند |
| بازبینی دورهای سامانه | مستمر | ایرادها ثبت و اصلاح شوند |
برای اجرای این چکلیست، ابتدا دفتر مدیرعامل، اتاق سرور و فضاهای حاوی اطلاعات حساس را بررسی کنید. سپس برای هر بخش، تجهیزات و رویههای لازم را مشخص کنید. ارزیابی باید پس از تغییر ساختار سازمان، جابهجایی تجهیزات یا تغییر مسئولیت کارکنان نیز تکرار شود.
جمعبندی
افزایش امنیت دفتر مدیرعامل و اتاقهای حساس به انتخاب یک محصول خاص محدود نمیشود؛ بلکه به طراحی یک سیستم هماهنگ برای کنترل دسترسی، نظارت بر رویدادها، حفاظت از اطلاعات و مدیریت شرایط اضطراری نیاز دارد. در این سیستم، هر فرد باید فقط به بخشهای موردنیاز دسترسی داشته باشد و مجوزهای موقت یا قدیمی نیز در زمان مناسب حذف شوند.
استفاده از قفل دیجیتال یا دستگیره هوشمند متناسب با شرایط محیط، در کنار دوربینهای مداربسته، سیاستهای امنیت اطلاعات و آموزش کارکنان، میتواند سطح حفاظت از داراییهای سازمان را افزایش دهد. البته انتخاب تجهیزات باید با بررسی مشخصات فنی، سازگاری با درب، امکان مدیریت کاربران، روش ورود اضطراری و کیفیت خدمات پشتیبانی انجام شود.
فرالاک با ارائه محصولات کنترل دسترسی هوشمند، میتواند یکی از گزینههای مورد بررسی برای تجهیز ورودی فضاهای اداری باشد. مهمترین نکته این است که پیش از انتخاب مدل، نیازهای واقعی سازمان مشخص شوند تا راهکار نهایی علاوه بر ایجاد امنیت، با روند کاری مجموعه نیز هماهنگ باشد.